Pourquoi les WAF Cloud ne suffisent plus à protéger PrestaShop
Pendant plusieurs années, la norme en matière de cybersécurité pour le e-commerce consistait à placer un bouclier externe, souvent un Web Application Firewall (WAF) en mode SaaS, devant votre boutique PrestaShop. C’était l’époque de la confiance aveugle dans les géants du Cloud. Cependant, le paysage a radicalement changé ces derniers mois. Les attaques par bots polymorphes, capables de modifier leur signature à chaque requête, ont rendu les règles statiques et les analyses de réputation IP de ces services largement insuffisantes. Se reposer uniquement sur un WAF Cloud aujourd’hui revient à installer une porte blindée ultra-moderne tout en laissant les fenêtres ouvertes au rez-de-chaussée : l’attaquant ne cherchera pas à forcer l’entrée évidente, il contournera la sécurité par la logique applicative.
En tant que SysAdmin, j’observe une montée en puissance des attaques de type “Low and Slow”. Il ne s’agit pas d’assauts massifs qui déclenchent les alertes de bande passante, mais de milliers de petites requêtes subtiles imitant parfaitement le comportement d’un client légitime. Ces bots contournent les protections périmétriques traditionnelles car ils exploitent des vulnérabilités logiques propres à l’architecture de PrestaShop — par exemple, des injections via des modules tiers mal codés ou des appels d’API non documentés. L’avenir de la défense ne réside plus dans l’externalisation de la sécurité à un tiers, mais dans la reprise de contrôle locale. L’indépendance logicielle devient un impératif stratégique pour éviter que les données de vos clients ne transitent par des serveurs tiers et pour garantir une détection en temps réel, au plus près du noyau de votre boutique. L’architecture de sécurité doit désormais être internalisée pour être véritablement efficace contre les menèces invisibles aux yeux du Cloud.
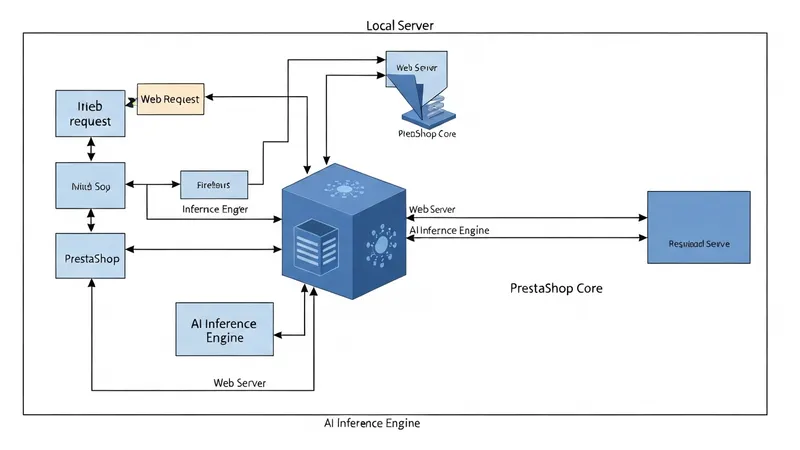
Schéma de fonctionnement d’un pare-feu IA local
L’évolution de la détection de menaces : De Regex à l’IA prédictive
Le chemin parcouru ces dernières années est colossal. Par le passé, nous étions dans l’ère des expressions régulières (Regex). Il fallait passer des nuits à peaufiner les configurations Nginx ou Apache pour bloquer des patterns spécifiques comme UNION SELECT. C’était un jeu de chat et de souris épuisant : dès qu’une règle était publiée, les attaquants l’obfusquaient. C’était une sécurité réactive, basée sur le passé, incapable d’anticiper le moindre écart par rapport au connu. Puis est venue l’ère de l’externalisation cloud. La promesse était séduisante : confiez votre trafic à des experts et laissez leurs bases de données mondiales filtrer les menaces. Cela a fonctionné un temps. Mais la centralisation a créé des points de défaillance uniques et une uniformisation des défenses que les pirates ont fini par cartographier.
Aujourd’hui, nous entrons dans l’ère de l’IA locale “Edge”. Actuellement, la puissance de calcul disponible sur les serveurs dédiés modernes permet de faire tourner des modèles de langage ou des auto-encodeurs de sécurité directement sur la machine qui héberge PrestaShop. On ne cherche plus une signature connue. Le système apprend, en continu, le “bruit de fond” normal de votre boutique. Le modèle identifie les déviations statistiques : un utilisateur consultant un volume massif de pages produits en quelques secondes, ou un panier se remplissant via des requêtes AJAX structurellement inhabituelles. Il ne s’agit plus d’une liste noire, mais d’une compréhension contextuelle. Cette approche réduit drastiquement les faux positifs, qui sont la plaie des administrateurs e-commerce. La détection est passée d’un dictionnaire de mots interdits à une compréhension profonde du comportement utilisateur.
Pourquoi l’analyse locale est vitale pour votre boutique
Le premier argument est technique : la latence. Envoyer chaque requête HTTP vers un centre de données tiers pour analyse ajoute inévitablement de la latence au Time To First Byte (TTFB). En e-commerce, chaque milliseconde de retard peut impacter les taux de conversion. En traitant les logs en local via une pile IA optimisée, l’inférence se fait quasi instantanément, sans sortir du réseau local.
Au-delà de la performance brute, c’est la protection des données clients qui prime. Sous le régime du RGPD, limiter le partage de données avec des sous-traitants tiers simplifie votre conformité. Traiter les adresses IP et les comportements de navigation en circuit fermé sur votre serveur élimine un maillon faible de votre chaîne de confiance.
Enfin, l’IA locale excelle là où les WAF échouent : la détection des attaques zero-day. Puisque le modèle local ne repose pas sur une base de signatures mise à jour par un tiers, il est capable de bloquer une tentative d’exploitation d’une faille de sécurité avant même que celle-ci ne soit documentée. Il détecte que la requête “ne ressemble à rien de normal”. C’est une forme d’immunité adaptante. Par ailleurs, cela permet de protéger les développements spécifiques (modules maison) qui ne sont pas couverts par les règles génériques des fournisseurs Cloud. L’IA locale transforme votre serveur en un organisme capable de s’auto-défendre sans dépendre d’une mise à jour externe.
| Composant | Configuration Minimale Recommandée | Usage Cybersécurité IA |
|---|---|---|
| Processeur (CPU) | Multi-cœurs haute performance (Intel Xeon / AMD EPYC) | Optimisé pour instructions AVX-512 (accélération inférence) |
| Mémoire vive (RAM) | Capacité élevée DDR5 ECC | Allocation d’une partie dédiée au modèle d’analyse de logs |
| Stockage | Dernières générations NVMe | Lecture ultra-rapide des logs en temps réel |
| Modèle IA | Un modèle local adapté et quantifié | Analyse sémantique des requêtes suspectes |
| Framework Inférence | vLLM ou Ollama (Backend Local) | Exécution des modèles avec une latence extrêmement faible |
Cette philosophie du traitement en local vaut aussi pour la détection de malwares. Un scanner qui envoie vos fichiers à un service tiers vous fait sortir du circuit fermé que vous venez de bâtir :
Un scan de malwares qui reste chez vous
Genisoft Security Scanner s'exécute sur votre serveur, sans compte distant ni envoi de fichiers. Il inspecte les fichiers ET votre base MySQL pour les webshells, skimmers et la persistance qui provoque les ré-infections. 100 % lecture seule.
Tutoriel : Implémenter un analyseur de logs IA pas à pas
La mise en place d’un tel système demande une certaine rigueur technique, mais les bénéfices sont immédiats. L’idée est de créer un pipeline où vos logs de serveur web (Nginx ou Apache) sont ingérés en continu par un script Python qui interroge un modèle local. Cela nécessite une machine avec un processeur supportant l’AVX-512 pour que l’inférence soit fluide sans GPU dédié.
Étape 1 : Exportation des logs en temps réel
On utilise généralement un outil comme tail couplé à un socket pour envoyer les logs vers notre script d’analyse. Il est crucial de capturer non seulement l’URL, mais aussi les en-têtes HTTP et les données POST si possible, car c’est là que se cachent souvent les payloads malveillants.
# Script Bash pour surveiller les logs et envoyer vers l'analyseur
tail -Fn0 /var/log/nginx/access.log | while read line; do
  echo "$line" | python3 /opt/security/ai_analyzer.py
done
Étape 2 : Vectorisation et Inférence
Le script Python va transformer la ligne de log en un vecteur (embedding) que le modèle IA peut comprendre. Si la distance vectorielle par rapport à une requête “saine” dépasse un certain seuil, l’IA lèvera une alerte ou bloquera l’IP via IPTables.
import requests
import json

def check_request_safety(log_line):
    prompt = f"Analyse cette requête PrestaShop et réponds par 'SAFE' ou 'MALICIOUS' : {log_line}"
    response = requests.post('/api/generate',
                             json={'model': 'mistral-sec', 'prompt': prompt})
    result = json.loads(response.text)
    return result['response']

# Logique de blocage simplifiée
if "MALICIOUS" in check_request_safety(current_line):
    print("Attaque détectée, déclenchement du bannissement IP...")
Attention : L’exécution d’un modèle d’IA local consomme des ressources CPU significatives. Assurez-vous de limiter le nombre de threads alloués au processus d’inférence pour ne pas impacter les performances de rendu PHP de PrestaShop. Un modèle mal configuré peut provoquer un déni de service sur votre propre serveur.
L’automatisation de l’analyse par IA permet de passer d’une surveillance passive à une réponse active de façon quasi instantanée.
Checklist de Conformité pour l’Analyse IA
- Anonymisation : Les adresses IP doivent être hachées ou masquées avant d’être stockées durablement dans la base d’apprentissage.
- Durée de conservation : Les logs bruts servant à l’analyse ne doivent pas être conservés au-delà d’une durée restreinte, conformément aux recommandations de la CNIL.
- Transparence : Les mentions légales de votre boutique doivent préciser qu’un traitement automatisé est utilisé à des fins de cybersécurité.
- Souveraineté : Assurez-vous que le modèle IA tourne intégralement en local et qu’aucune télémétrie n’est envoyée vers les serveurs de l’éditeur du modèle.
Comparatif IA Locale vs WAF Classique
Points Forts :
- Confidentialité totale des données clients (Zéro fuite Cloud).
- Détection des attaques zero-day et des comportements métier spécifiques.
- Indépendance vis-à-vis des pannes de services tiers.
- Coût fixe, non lié au volume de trafic ou de requêtes.
Points Faibles :
- Nécessite des compétences techniques en administration système et Python.
- Consommation de ressources serveur non négligeable.
- Maintenance des modèles nécessaire pour éviter les faux positifs.
Verdict de l’Expert : Recommandé
L’analyse locale par IA est la seule réponse viable à l’industrialisation des attaques automatisées que nous subissons actuellement. Bien que la mise en place initiale soit plus complexe qu’un simple changement de DNS, la souveraineté et la finesse de détection obtenues sont sans égales. C’est une solution indispensable pour les boutiques réalisant un chiffre d’affaires significatif. Pour les structures plus modestes, l’investissement en temps est rapidement rentabilisé par l’économie des abonnements SaaS et une meilleure tranquillité d’esprit.
- PrestaShop Security Best Practices (Official)
- OWASP Top 10 : Risques de sécurité des applications web
- Recommandations CNIL sur la gestion des logs
- Mistral AI Models Repository for Edge Computing
Questions Fréquemment Posées
L’IA locale ralentit-elle ma boutique PrestaShop ?
Si elle est bien configurée sur un serveur avec des instructions AVX-512 ou un NPU dédié, l’impact est quasi nul (moins de 20ms par requête). Il est cependant conseillé d’isoler le processus d’IA sur des cœurs CPU spécifiques.
Ai-je besoin d’une carte graphique (GPU) pour sécuriser mon serveur ?
Non, ce n’est pas obligatoire en 2026. Les processeurs modernes gèrent très bien l’inférence de modèles quantifiés (Llama-3, Mistral) pour de l’analyse de texte (logs) sans avoir recours à un GPU.
Cette solution est-elle compatible avec toutes les versions de PrestaShop ?
Oui, car elle agit au niveau du serveur web (Nginx/Apache) et analyse les flux HTTP avant qu’ils n’atteignent PHP, ce qui la rend indépendante de la version de PrestaShop utilisée
Pour aller plus loin :
- IA : Anticiper les pannes Prestashop & WordPress
- IA Web : Le top des promos pour site pro ?
- Indexation prédictive PrestaShop : L”IA au service du SQL
