WebAuthn : Sécurisez WordPress et PrestaShop sans mot de passe
L’actualité récente de la cybersécurité a mis en évidence une faille critique pour les RSSI français : l’une des plus grandes plateformes e-commerce du pays a vu son infrastructure compromise malgré une authentification multi-facteurs par SMS. La cause ? Une attaque sophistiquée de Session Hijacking par interception de jetons. S’appuyer sur des chaînes de caractères saisies au clavier devient une vulnérabilité majeure. La réponse technique réside aujourd’hui dans l’adoption du standard WebAuthn (Web Authentication) pour une infrastructure totalement sans mot de passe (Passwordless).
De la faiblesse des mots de passe à l’ère des Passkeys
L’ère du mot de passe traditionnel touche à sa fin. Nous sommes passés des combinaisons simples aux gestionnaires de mots de passe, puis au MFA qui, bien que nécessaire, reste complexe pour l’utilisateur et imparfait face aux attaques sophistiquées. Actuellement, les Passkeys s’imposent comme le rempart ultime. Elles reposent sur une cryptographie asymétrique où la clé privée ne quitte jamais votre appareil (téléphone, clé Yubikey ou puce TPM de votre ordinateur). Contrairement au mot de passe, un Passkey ne peut être ni hameçonné, ni réutilisé sur un site tiers. Cette approche est robuste, rapide et élimine la majorité des vecteurs d’attaque courants sur WordPress et PrestaShop.
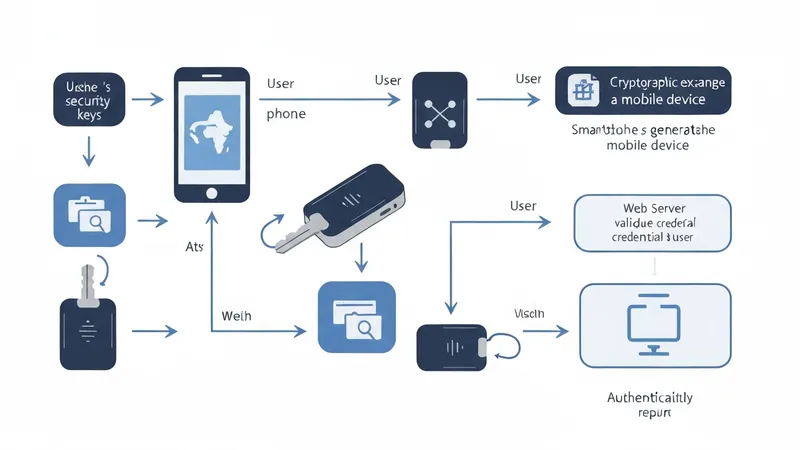
Schéma de fonctionnement cryptographique de WebAuthn
Prérequis techniques et compatibilité serveur
Pour intégrer WebAuthn à votre infrastructure, plusieurs ajustements sont nécessaires. La communication doit impérativement s’effectuer via HTTPS avec un certificat TLS sécurisé. Pour optimiser l’architecture, certains administrateurs choisissent de migrer PrestaShop sur Nginx Unit afin de réduire les temps de latence. Côté applicatif, PHP doit être configuré pour gérer les calculs cryptographiques complexes nécessaires à la vérification des signatures.
| Composant | Exigence Minimale | Rôle |
|---|---|---|
| Serveur Web | Nginx / Apache (Versions recommandées) | Gestion des en-têtes de sécurité |
| Version PHP | Versions récentes de PHP | Performances et typage strict |
| Extensions PHP | GMP et BCMath | Calculs cryptographiques WebAuthn |
| Navigateur | Versions récentes des navigateurs | Support natif des Credentials API |
| Sécurité TLS | TLS récent obligatoire | Chiffrement des échanges de clés |
De nombreux administrateurs omettent d’activer l’extension GMP (GNU Multiple Precision), ce qui provoque des erreurs lors de la validation des signatures ECDSA. Vérifiez votre configuration php.ini avant toute migration.
Déploiement pas à pas sur WordPress
Sur WordPress, l’implémentation est désormais fluide. Des extensions comme ‘Passwordless’ ou ‘WP-WebAuthn’ ont atteint une maturité exemplaire. La procédure standard consiste à installer le module, puis à configurer les ‘Authenticators’ autorisés. Pour garantir une sécurité maximale, il est recommandé de forcer les navigateurs à n’accepter que des identités vérifiées.
# Pour Apache (.htaccess) Header set Content-Security-Policy "publickey-credentials-get 'self'" Header set Expect-CT "max-age=86400, enforce" # Pour Nginx add_header Content-Security-Policy "publickey-credentials-get 'self'";Une fois le plugin configuré, chaque administrateur doit enregistrer son appareil dans son profil. Cette étape simplifie l’accès : une simple pression sur le capteur d’empreinte ou un scan FaceID suffit désormais à déverrouiller l’accès au tableau de bord.
Mise en œuvre sur PrestaShop : Sécuriser le tunnel d’achat
Pour PrestaShop, l’enjeu est double : sécuriser le back-office et fluidifier le tunnel d’achat. Il est essentiel de vérifier votre boutique immédiatement pour s’assurer que vos accès sont protégés contre les tentatives d’intrusion. Actuellement, les modules WebAuthn pour PrestaShop permettent de remplacer le formulaire classique de connexion par un bouton ‘Connexion Biométrique’. Cela réduit drastiquement l’abandon de panier lié aux oublis de mots de passe.
| Critère | WordPress (Plugins) | PrestaShop (Modules) |
|---|---|---|
| Facilité d’installation | Très élevée | Moyenne (nécessite override) |
| Impact sur l’UX Client | Excellent (Espace membre) | Critique (Conversion panier) |
| Coût Moyen | Gratuit ou Premium | Achat de licence |
| Support Multi-clés | Oui (Nativement) | Oui (Selon module) |
Sécurité et RGPD : Biométrie vs Authentification locale
Une confusion persiste souvent sur le traitement des données : WebAuthn n’envoie JAMAIS vos données biométriques au serveur. Le capteur (TouchID, FaceID) reste local à l’appareil. Le serveur WordPress ou PrestaShop ne reçoit qu’une clé publique et une signature. Cette architecture simplifie grandement la conformité avec la CNIL.
- Absence de stockage biométrique : Le serveur ne stocke que des clés publiques (Conforme).
- Principe de minimisation : Aucune donnée personnelle superflue n’est échangée lors de l’auth (Conforme).
- Information utilisateur : Mentionnez l’usage des Passkeys dans vos CGU/Politique de confidentialité.
- Droit de suppression : L’utilisateur doit pouvoir révoquer une clé depuis son espace client.
Limites et bonnes pratiques de secours
En cas de perte d’un appareil ou d’une clé physique, l’accès peut être bloqué. Il est impératif de mettre en place des codes de secours chiffrés (Recovery Codes), à conserver dans un coffre-fort numérique, tout en cherchant parallèlement à booster vos performances et votre conversion par une infrastructure résiliente. Ne déployez WebAuthn sans une procédure de ‘Fallback’ solide, sous peine de perdre l’accès à votre propre boutique.
Points Forts :
- Immunité totale contre le phishing.
- Expérience utilisateur fluide et moderne.
- Réduction des appels au support pour “mot de passe oublié”.
Points Faibles :
- Nécessite des appareils récents.
- Gestion critique des pertes d’appareils de confiance.
La question n’est plus de savoir s’il faut passer au WebAuthn, mais quand. Pour un site WordPress vitrine, le gain en sérénité est immédiat. Pour une boutique PrestaShop, c’est un levier de conversion majeur. La technologie est mûre, robuste et conforme aux exigences actuelles. Anticipez les failles de session en agissant dès maintenant.
- W3C Web Authentication: An API for accessing Public Key Credentials
- Documentation PHP : BCMath Arbitrary Precision Mathematics
- CNIL : Cadre réglementaire sur la biométrie (Référence)
Questions Fréquemment Posées
Est-ce que WebAuthn fonctionne sur les vieux navigateurs ?
WebAuthn nécessite un navigateur récent compatible. Pour les utilisateurs qui ne peuvent pas l’utiliser, prévoyez une méthode alternative d’authentification forte et une procédure de récupération de compte.
Mes données d’empreintes digitales sont-elles stockées sur WordPress ?
Absolument pas. WordPress ne stocke qu’une clé publique. La donnée biométrique reste dans l’enclave sécurisée de votre appareil et n’est jamais transmise sur le réseau.
Puis-je utiliser WebAuthn pour mes clients sur PrestaShop ?
Oui, c’est d’ailleurs l’usage le plus recommandé en 2026 pour augmenter le taux de conversion en simplifiant la connexion au compte client sans saisie de texte.
Pour automatiser l’optimisation SEO de votre catalogue PrestaShop, découvrez FexaAI — génération de meta tags, cocon sémantique et traduction multilingue intégrés.
Pour aller plus loin :
- IA & PrestaShop : Votre Serveur en Surcharge ?
- Automatiser l’optimisation des balises meta PrestaShop avec l’IA
- Automatiser le SEO PrestaShop : scripts Python et workflows pratiques
