On croit souvent que le déploiement par conteneurs, porté par le règne de Docker, constitue l’alpha et l’oméga de la sécurité moderne pour WordPress. En réalité, c’est une vue de l’esprit qui occulte une faille structurelle majeure : le partage du noyau Linux. Ces dernières semaines, le milieu du DevOps et de l’administration système à haute criticité a vu ressurgir des débats intenses sur la viabilité de ce modèle face à l’ingéniosité des attaques par ‘container escape’.
Pour un administrateur gérant un parc de sites WordPress, la promesse de Docker est séduisante : légéreté, portabilité et isolation logique. Mais entre nous, cette isolation n’est qu’une fine pellicule logicielle. Actuellement, l’isolation matérielle via les micro-VM, portée notamment par le projet Firecracker, s’impose non pas comme une alternative, mais comme le seul rempart crédible pour ceux qui ne peuvent se permettre le moindre compromis sur l’étanchéité de leurs instances.
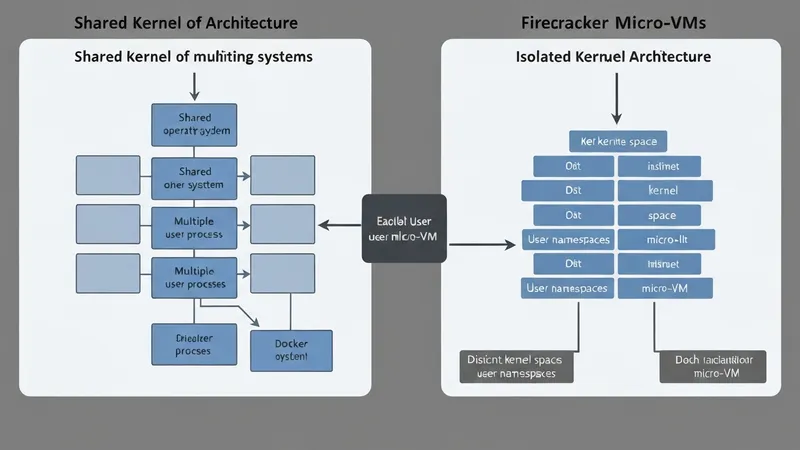
Diagramme technique comparatif entre architecture Docker et Firecracker
L’illusion de l’isolation : Pourquoi vos conteneurs sont vulnérables
L’expérience montre que la plupart des ingénieurs se reposent sur les namespaces et les cgroups pour garantir que l’instance WordPress de l’utilisateur A ne puisse pas voir celle de l’utilisateur B. Toutefois, il faut garder à l’esprit que Docker n’est pas une barrière de sécurité matérielle. Tous les conteneurs s’appuient sur le même noyau (kernel) que l’hôte. Si une vulnérabilité ‘Zero-day’ est découverte dans un appel système (syscall) du noyau, c’est l’ensemble de la machine physique qui devient vulnérable. Un attaquant exploitant une faille dans un plugin WordPress mal codé peut, dans certaines conditions, s’échapper de son conteneur et accéder aux ressources de l’hôte, voire aux données des autres sites hébergés sur le même nœud.
Ce risque est d’autant plus prégnant que WordPress, par sa nature extensible, est une surface d’attaque mouvante. Les mécanismes de Container Breakout ne sont pas des légendes urbaines ; ils exploitent des configurations permissives, des montages de sockets Docker ou des failles de type Dirty Pipe. On observe que dans des environnements multi-tenants, la simple isolation logique devient un point de défaillance unique. On ne peut plus ignorer que la compromission d’un seul site WordPress peut potentiellement mener à une escalade de privilèges dévastatrice sur toute une infrastructure.
La révolution Firecracker : L’isolation matérielle au service du Web
C’est ici qu’intervient Firecracker. développpé initialement par les équipes d’Amazon Web Services pour propulser Lambda et Fargate, ce moniteur de machine virtuelle (VMM) open-source utilise KVM pour créer des micro-VMs. Contrairement aux machines virtuelles classiques qui émulent des périphériques lourds et lents, Firecracker se concentre sur le strict nécessaire pour démarrer un noyau Linux en un temps record. On parle d’un overhead minimal pour une sécurité maximale : chaque instance WordPress tourne dans sa propre micro-VM, avec son propre noyau et son propre espace mémoire protégé par le matériel.
La distinction est fondamentale. Là où Docker partage le noyau, Firecracker le segmente. Si un attaquant parvient à compromettre le noyau de la micro-VM WordPress, il se retrouve coincé dans une boîte dont les parois sont gérées par le CPU (virtualisation VT-x/AMD-V). Il n’a aucun accès direct aux appels système de l’hôte de contrôle. Cette approche hybride combine la vitesse de déploiement des conteneurs avec la robustesse de la virtualisation traditionnelle. Pour les administrateurs de parcs WordPress à haute criticité, c’est une transition logique : on ne sécurise plus seulement le processus, on sécurise l’environnement d’exécution au niveau du silicium.
| Caractéristique | Docker | Firecracker (Micro-VM) | KVM Classique (QEMU) |
|---|---|---|---|
| Type d’isolation | Logique (Namespaces) | Matérielle (KVM) | Matérielle (KVM complète) |
| Partage du noyau | Oui (Kernel hôte) | Non (Kernel dédié par VM) | Non (Kernel dédié par VM) |
| Temps de boot | extrêmement rapide | Quasi instantané | Plusieurs secondes |
| Consommation RAM | très faible | Négligeable | élevée (Overhead complet) |
| Surface d’attaque | élevée (Appels système partagés) | Minimale (Appels système restreints) | Moyenne (émulation complexe) |
Le passage à Firecracker élimine d’emblée les classes entières de vulnérabilités liées au partage du kernel. Pour un hébergeur WordPress, cela signifie que la compromission d’un client n’est plus un risque systémique pour la plateforme.
Tutoriel : Déployer un environnement WordPress isolé en 5 étapes
Mettre en œuvre Firecracker demande une rigueur supérieure à un simple docker-compose up. Il faut penser en termes d’infrastructure immuable.
étape 1 : Préparation de l’image kernel
Il ne s’agit pas d’utiliser un noyau standard. On compile généralement un noyau Linux ‘vmlinux’ minimaliste, en désactivant tout ce qui est inutile (drivers réseau exotiques, support USB, etc.). L’objectif est d’avoir un binaire léger, capable de démarrer quasi instantanément. Ce noyau servira de base de confiance pour toutes vos micro-VMs.
étape 2 : Configuration du rootfs Alpine/WordPress
Le système de fichiers racine (rootfs) doit être construit de manière à inclure PHP-FPM, Nginx et les dépendances WordPress. L’utilisation d’Alpine Linux est recommandée pour sa compacité. On crée un fichier image léger que l’on monte en lecture seule lors de l’exécution pour renforcer la sécurité. Les données persistantes (wp-content) seront montées via un périphérique bloc séparé.
étape 3 : Script de lancement via l’API Firecracker
Firecracker se pilote via une socket Unix et une API REST. On configure la micro-VM en envoyant des requêtes JSON pour définir le nombre de vCPUs, la RAM et les chemins vers le kernel et le rootfs. C’est ici que l’automatisation prend tout son sens : chaque site WordPress est instancié via un appel API unique.
# Exemple de structure logique pour l'API (convertie en JSON pour Firecracker)boot-source: kernel_image_path: "/opt/vmlinux.bin" boot_args: "console=ttyS0 reboot=k panic=1 pci=off"drive-0: drive_id: "rootfs" path_on_host: "/var/lib/firecracker/images/wp-site-01.ext4" is_root_device: true is_read_only: truenetwork-interfaces: - iface_id: "eth0" host_dev_name: "tap0"machine-config: vcpu_count: 2 mem_size_mib: 1024étape 4 : Gestion du réseau via tap device
Contrairement au pontage automatique de Docker, chaque micro-VM nécessite un périphérique TAP sur l’hôte. Il faut configurer un pont (bridge) ou utiliser du NAT pour que l’instance WordPress puisse communiquer avec l’extérieur ou avec une base de données déportée. Cela permet une segmentation réseau granulaire et stricte.
étape 5 : Automatisation et orchestration
Pour gérer des centaines d’instances, l’utilisation d’un orchestrateur comme Fly.io (qui utilise Firecracker sous le capot) ou de solutions custom basées sur Go est nécessaire. L’automatisation doit inclure le cycle de vie : création, monitoring de santé et destruction immédiate en cas d’anomalie détectée.
Performances et scalabilité : Le verdict du terrain
On pourrait craindre que la virtualisation, même légère, n’introduise une latence prohibitive. Les tests de performance suggérent le contraire. Actuellement, une micro-VM Firecracker peut démarrer en une fraction de seconde, ce qui la rend presque aussi réactive qu’un conteneur Docker. En termes de densité, l’overhead mémoire est si faible qu’il est possible de faire tourner des centaines d’instances WordPress sur un serveur standard sans saturation.
Par ailleurs, la gestion des ressources est bien plus prévisible. Il est couramment observé que Docker peut parfois souffrir d’un effet ‘noisy neighbor’ mal géré si les limites ne sont pas strictement définies. Firecracker, par son isolation matérielle KVM, garantit que les cycles CPU alloués à une instance sont réellement les siens. Pour des sites e-commerce sous WordPress subissant des pics de trafic, cette stabilité est un atout majeur par rapport à la volatilité potentielle des conteneurs partagés.
Attention : L’un des goulets d’étranglement avec Firecracker reste la performance I/O sur le stockage. Contrairement à Docker qui utilise des couches (overlayfs) performantes sur l’hôte, chaque micro-VM gére son propre système de fichiers via un périphérique bloc émulé. Sur des disques lents, cela peut créer des latences lors de l’écriture de logs ou de la génération de cache WordPress. L’utilisation de SSD NVMe avec un ordonnanceur d’E/S optimisé est impérative.
sécurité maximale : Bonnes pratiques et durcissement
L’isolation matérielle n’est que la première étape. Pour rendre une instance WordPress réellement inviolable, il faut appliquer des principes de défense en profondeur. Le rootfs, par exemple, devrait toujours être monté en read-only. Les seuls répertoires autorisés en écriture doivent être ceux dédiés aux uploads, idéalement déportés sur un stockage objet type S3, éliminant ainsi toute persistance de malware en cas d’intrusion. Encore faut-il repérer l’intrusion à temps : un scanner de sécurité WordPress analyse le contenu de l’instance à la recherche de backdoors et de code injecté, en complément de l’isolation matérielle.
- Seccomp : Restreindre les appels système disponibles pour le processus Firecracker à l’essentiel.
- Read-only Rootfs : Interdire toute modification du noyau ou des binaires système pendant l’exécution.
- Isolation Réseau : Utiliser des règles eBPF pour filtrer le trafic sortant de la micro-VM et empêcher l’exfiltration de données.
- No Shell : Supprimer tout shell (sh, bash) de l’image de production pour limiter les possibilités d’interaction post-exploitation.
- Jailer : Toujours exécuter Firecracker via le processus ‘jailer’ pour appliquer un chroot, des namespaces et un drop de privilèges.
La sécurité n’est pas un état, mais un processus. Firecracker offre la base la plus solide, mais le durcissement du contenu (le code WordPress lui-même) reste une responsabilité partagée.
Conclusion : Faut-il migrer toute sa production ?
La question n’est pas de savoir si Firecracker est techniquement supérieur à Docker — il l’est sur le plan de la sécurité — mais si la complexité opérationnelle en vaut la peine. Pour un blog personnel, Docker reste amplement suffisant. En revanche, pour des plateformes gérant des données sensibles, des boutiques WooCommerce à fort volume ou des environnements multi-tenants critiques, la transition vers les micro-VM devient une nécessité stratégique. La barrière matérielle est le seul argument de poids face à une faille noyau.
-
sécurité : Excellente - Représente l’état de l’art actuel en isolation web.
-
Performances : très bonnes - Optimisées malgré une gestion I/O plus complexe que Docker.
-
Facilité de mise en œuvre : Complexe - Courbe d’apprentissage abrupte, nécessite des compétences DevOps solides.
-
Verdict : Une solution indispensable pour les infrastructures WordPress de classe entreprise.
-
Documentation officielle du projet Firecracker
-
AWS Blog : Innovation dans la virtualisation serverless
Questions Fréquemment Posées
Firecracker remplace-t-il totalement Docker ?
Pas nécessairement. Firecracker est un VMM, tandis que Docker est un runtime de conteneurs. On peut d’ailleurs faire tourner des conteneurs à l’intérieur d’une micro-VM Firecracker (via des projets comme Kata Containers) pour combiner la gestion Docker avec l’isolation matérielle.
Est-ce que WordPress est plus lent sur une micro-VM ?
Non, l’impact sur les performances CPU et RAM est négligeable par rapport à une installation native. Seul le stockage peut nécessiter une optimisation fine pour éviter les latences d’E/S.
Peut-on utiliser Firecracker sur un serveur mutualisé classique ?
Non, Firecracker nécessite un accès direct aux fonctions de virtualisation matérielle du CPU (KVM). Il ne peut pas être exécuté à l’intérieur d’une VM standard sans ‘nested virtualization’, ce qui dégrade fortement les performances.
